딥웹(Deep Web)은 신비롭게 들릴 수 있지만, 오늘 당신이 여러 번 사용했을 가능성이 큽니다. 많은 부분이 검색 결과에 나타나지 않는 일반적인 온라인 서비스와 정보로 이루어져 있습니다.
다크웹(Dark Web)과 달리 딥웹은 특별한 소프트웨어나 익명화 도구를 필요로 하지 않습니다. 아래에서 딥웹에 무엇이 포함되는지, 어떻게 작동하는지, 그리고 그 차이가 왜 중요한지 설명합니다.
딥웹이란 무엇인가?
딥웹은 표준 검색 엔진이 색인하지 않는 모든 웹 콘텐츠를 말합니다. 예를 들어 이메일 수신함이나 온라인 주문 내역이 이에 해당합니다. 딥웹은 별도의 네트워크나 기술이 아니며, 대부분의 사람은 매일 딥웹을 사용합니다.
검색 엔진이 접근할 수 없기 때문에 당신의 이메일은 딥웹 콘텐츠로 분류됩니다. 딥웹의 정의는 검색 가시성(색인 여부)과 접근 방식에 관한 것이며, 그 페이지가 의심스럽거나 불법인지와는 무관합니다.
- 대부분의 사람은 특별한 소프트웨어나 기술 지식 없이도 일상적으로 딥웹을 사용합니다.
- 딥웹을 방문하는 행위 자체는 합법이지만, 그곳에서의 행위는 여전히 법의 적용을 받습니다.
- 다크웹은 딥웹의 일부로, 보통 토르(Tor) 같은 도구를 통해 접근해야 하는 고의적으로 은닉된 구간입니다.
- 검색 엔진이 찾지 못하는 페이지가 반드시 안전한 것은 아니니, 비공개 콘텐츠에도 비밀번호로 보호해야 합니다.
- 피싱과 재사용된 비밀번호는 공격자가 딥웹 계정에 침입하는 흔한 수단입니다.
표면 웹 vs. 딥웹
검색 엔진은 크롤러를 사용해 웹 페이지를 발견하고 어떤 페이지를 검색 색인에 포함할지 결정합니다. 표면 웹은 검색 엔진이 색인한 공개 접근 가능한 콘텐츠로 구성되며, 딥웹은 색인되지 않은 콘텐츠를 포함합니다.
단일 웹사이트 안에도 두 가지가 공존할 수 있습니다. 예를 들어 온라인 상점의 상품 페이지는 검색 결과에 나타날 수 있지만 개인 주문 내역은 로그인해야만 접근할 수 있습니다.
딥웹은 어떻게 작동하나?
딥웹은 크롤러가 페이지를 찾거나 읽지 못하게 막는 장벽을 통해 작동합니다. 이런 장벽은 로그인 화면, 유료 장벽(paywall), 또는 사이트 소유자가 해당 페이지를 건너뛰도록 지시한 설정일 수 있습니다.
웹사이트는 특별한 기술 없이도 이런 장치를 사용하며, 일부 페이지는 여러 가지 이유로 크롤러에 잡히지 않습니다. 크롤러가 페이지를 놓치는 흔한 이유는 다음과 같습니다:
|
장벽 |
예시 |
검색 엔진이 놓치는 이유 |
|---|---|---|
|
로그인 및 접근 제어 |
예: 이메일 계정이나 회사 내부 시스템 |
크롤러는 사용자명이나 비밀번호가 없으므로 로그인 페이지에서 멈춥니다 |
|
유료 장벽(구독) |
예: 뉴스 사이트와 스트리밍 서비스 |
전체 콘텐츠는 구독이 필요할 수 있지만 검색 엔진이 유료 페이지나 일부 콘텐츠를 색인할 때도 있습니다. |
|
데이터베이스 생성 콘텐츠 |
예: 항공편 검색 결과 |
일부 결과는 사용자가 검색을 제출했을 때만 생성되어 표준 검색 엔진이 찾고 색인하기 어렵습니다. |
|
링크가 없는 페이지 |
예: 직접 링크로 공유된 문서 |
크롤러는 링크를 따라 페이지를 찾기 때문에 다른 페이지와 연결되어 있지 않으면 발견되지 않습니다. |
|
크롤러 제한 지시 |
사이트 소유자가 검색 엔진에게 해당 페이지를 건너뛰라고 요청한 경우 |
robots.txt 파일은 크롤러 접근을 제한할 수 있고, noindex 지시문은 검색 결과에 포함하지 말라고 알립니다. 그러나 이러한 지시는 개인 정보를 보호하지는 않습니다. 일반적으로 검색 엔진은 이러한 지시를 따릅니다. |
크롤러는 이런 지점에서 막히지만, 올바른 로그인 정보·링크·권한을 가진 사람은 접근할 수 있습니다. 링크 주소를 알아내는 사람도 접근할 수 있으며, 크롤러 제한은 사이트가 강제로 시행할 수 있는 것이 아닙니다. 비공개 콘텐츠를 보호하려면 사이트는 비밀번호와 권한에 의존하고, 민감한 데이터를 다루는 곳은 전송 중에 가로챈 내용을 읽기 어렵게 만드는 암호화를 추가로 사용합니다.
업계 주요 연구소의 독립적인 테스트를 통해 수상했습니다.



딥웹과 다크웹의 차이는 무엇인가?
딥웹 콘텐츠는 로그인 요구, 접근 제한, 기술적 한계 등 다양한 이유로 검색 결과에 나오지 않습니다. 다크웹은 딥웹의 훨씬 작고 고의적으로 숨겨진 영역으로, 익명성 네트워크를 사용해 사이트 운영자와 방문자의 신원을 숨기는 경우가 많습니다.
다크웹 서비스는 종종.onion 주소를 사용하고 접근하려면 Tor 브라우저 같은 특수 소프트웨어가 필요합니다. 이러한 서비스는 정당한 프라이버시 목적에 쓰일 수 있지만 불법 활동에도 악용될 수 있습니다.
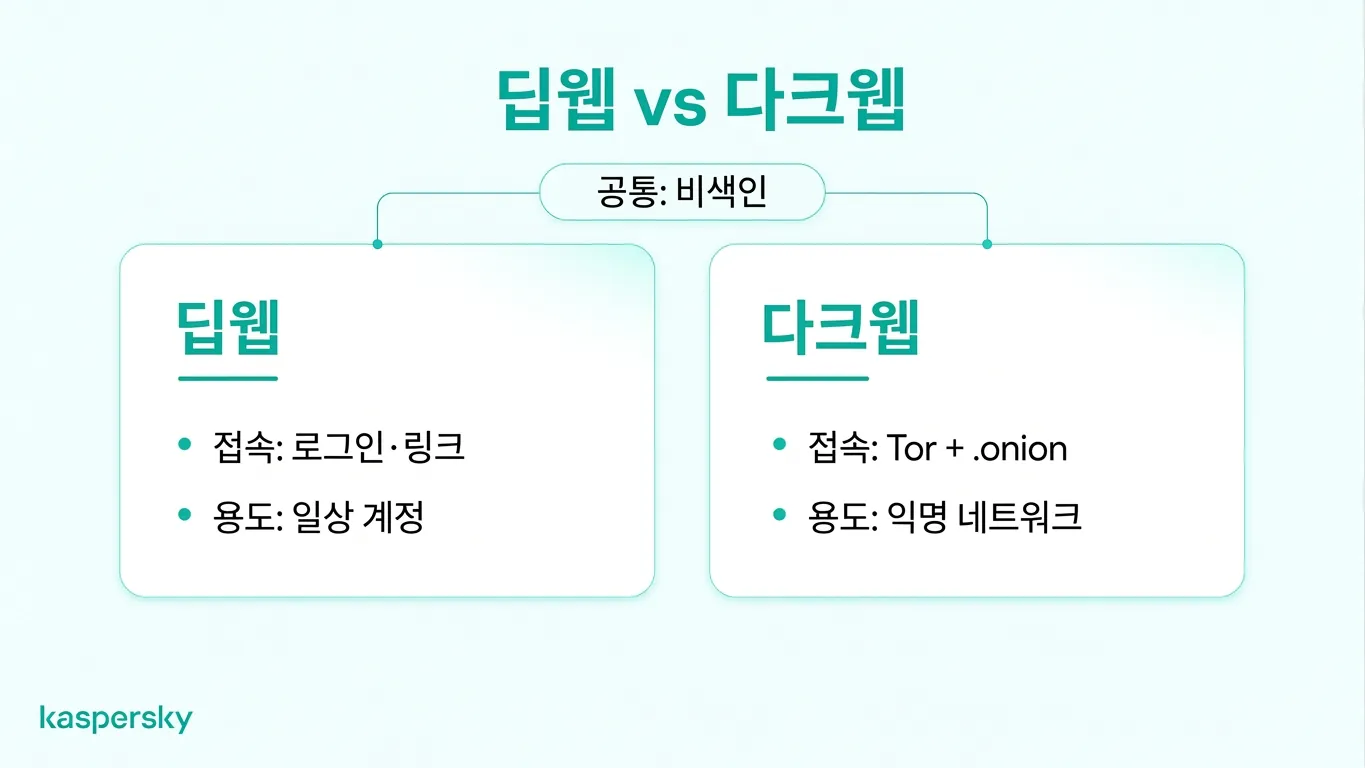
아래 표는 두 영역의 차이를 보여줍니다:
|
|
딥웹 |
다크웹 |
|---|---|---|
|
검색 엔진의 색인 여부 |
아니오 |
아니오 |
|
누가 접근할 수 있는가 |
올바른 링크나 접근 자격을 가진 누구나 |
익명성 네트워크 사용자가 접근 |
|
일반적인 콘텐츠 |
이메일, 온라인 뱅킹, 클라우드 저장소, 구독 서비스, 데이터베이스 |
익명 포럼과.onion 서비스 — 일부는 합법적이고 일부는 불법적임 |
|
목적 |
비공개·제한·색인되지 않은 콘텐츠 |
사이트 운영자와 방문자의 신원 은닉 |
|
접근 요건 |
표준 브라우저 + 로그인, 직접 URL 또는 사이트 검색 |
Tor 등 유사 소프트웨어 + 해당 사이트의.onion 주소 |
딥웹에서 무엇을 찾을 수 있나?
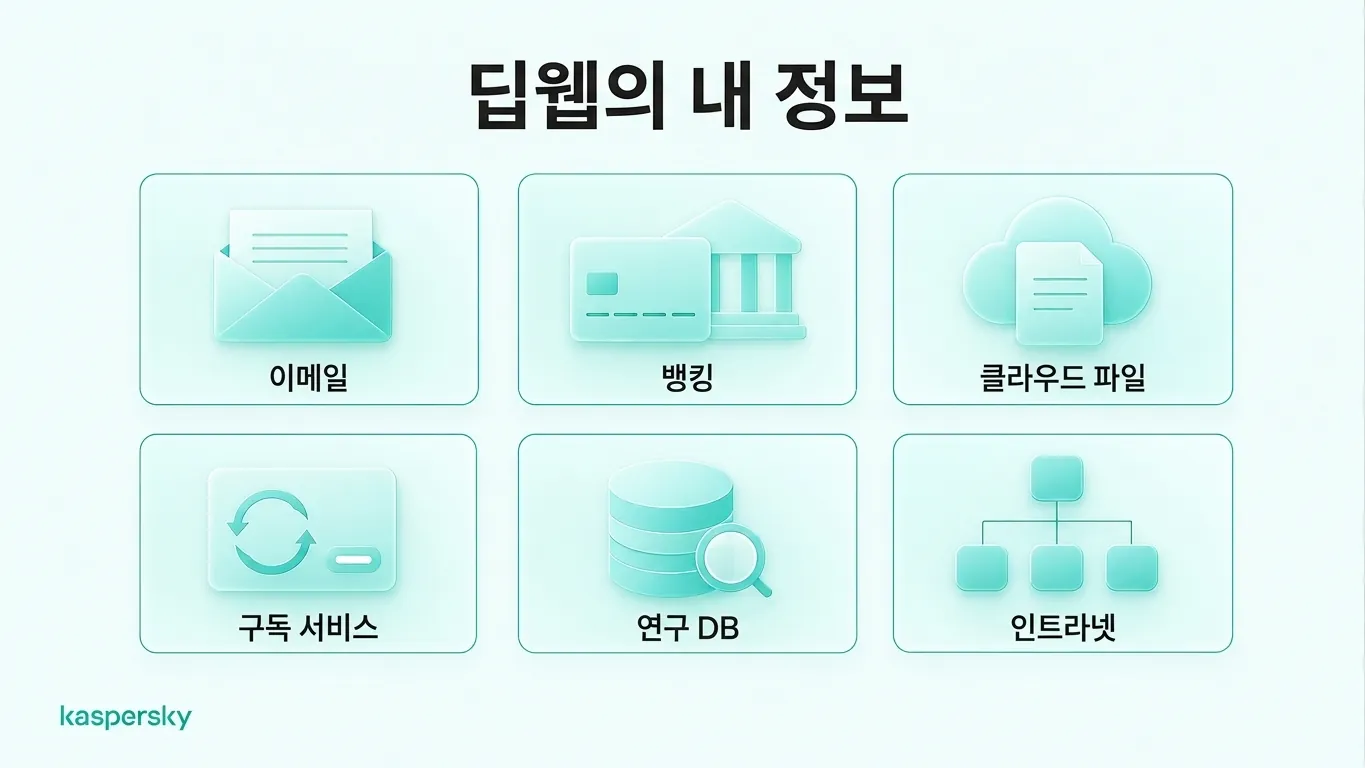
딥웹에는 개인 계정과 구독 서비스부터 연구 데이터베이스와 조직 기록에 이르기까지 다양한 일상적·전문적 정보가 포함됩니다. 일부 자원은 로그인이나 권한이 필요하고, 다른 자원은 단지 표준 검색 결과에 포함되지 않을 뿐입니다.
개인 및 일상 서비스
이메일 수신함, 인터넷 뱅킹, 클라우드 저장소, 환자 포털 및 계정 대시보드는 로그인해야 열 수 있으므로 검색 엔진이 접근할 수 없습니다. 친구에게만 공유한 소셜 미디어 게시물은 권한에 따라 제한되며, 뉴스나 스트리밍 구독은 결제를 해야 전체 콘텐츠를 볼 수 있습니다.
데이터베이스 및 접근 제한 자원
대학·기업·정부 부처도 딥웹에 대량의 정보를 보관합니다. 여기에는 학술 저널 데이터베이스, 기업 인트라넷, 디지털 아카이브, 내부 문서가 포함됩니다.
일부 정보는 해당 시스템 내에서 검색해야만 나타납니다. 예를 들어 법원 기록 포털은 수백만 건의 사건을 보유하지만 포털 자체에서 검색을 실행해야 결과 페이지가 생성됩니다. 대학 저널 라이브러리도 마찬가지로 로그인해야 지식을 열람할 수 있는 경우가 많습니다.
딥웹에 어떻게 접근하나?
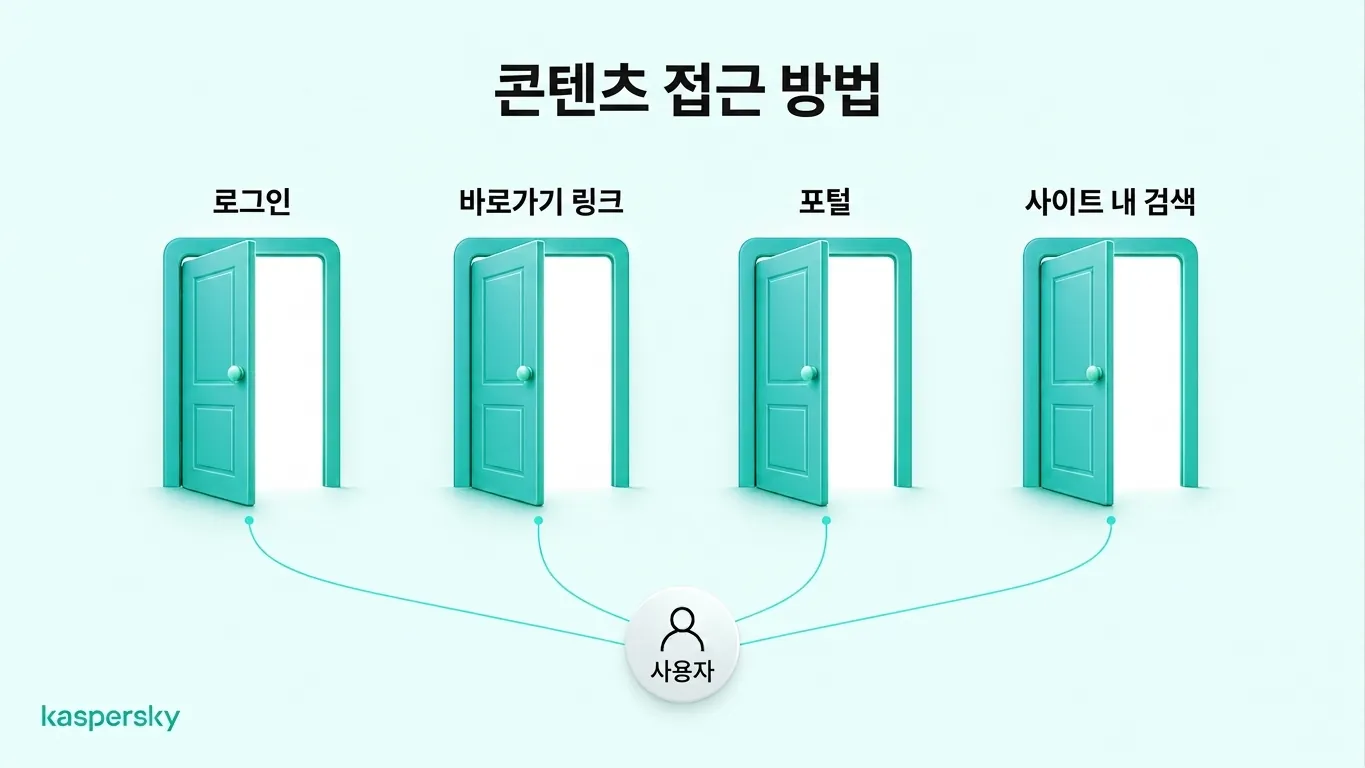
딥웹에 접근하려고 특별한 소프트웨어가 필요하지 않습니다. 대부분은 이미 사용하는 브라우저나 앱으로 로그인하거나 올바른 링크를 따라가면 열립니다.
딥웹은 단일 사이트·브라우저·네트워크가 아니므로, 접근 방법은 찾으려는 자원에 따라 다릅니다:
- 계정 접근: 이메일이나 인터넷 뱅킹에 로그인합니다.
- 공유 파일: 누군가가 공유한 클라우드 폴더의 직접 링크를 엽니다.
- 사설 포털: 회사 인트라넷이나 대학 도서관에 로그인합니다.
- 검색 가능한 데이터베이스: 도서관 카탈로그나 항공편 예약 도구처럼 사이트 고유의 검색 양식을 사용합니다.
일상적인 딥웹 서비스에는 Tor 같은 익명화 도구가 필요하지 않습니다. Tor 브라우저는 다크웹의.onion 서비스에 접근할 때 사용되며, 표준 브라우저 연결로는 접근할 수 없습니다.
딥웹은 안전하고 합법적인가?
딥웹 자체가 불법적이거나 위험한 것은 아닙니다. 대부분의 사람은 이메일·은행·비공개 온라인 계정 등 합법적 딥웹 서비스를 매일 사용합니다. 다만 피싱·악성코드·데이터 유출과 같은 온라인상의 일반적인 보안 위협은 딥웹에서도 적용됩니다.
“딥웹”이라는 용어는 콘텐츠의 발견·접근성 방식만을 설명할 뿐, 그 콘텐츠가 합법인지 신뢰할 수 있는지를 나타내지 않습니다. 그곳에서의 행동은 여전히 국가별로 다른 법의 적용을 받습니다. 본인 이메일에 로그인하는 것은 합법이지만, 타인의 계정에 무단으로 들어가는 것은 불법입니다.
검색 엔진이 건너뛴다고 해서 그 페이지가 본질적으로 더 위험한 것은 아닙니다. 예를 들어 은행의 계정 페이지는 일반적으로 공개 홈페이지보다 더 엄격하게 보호됩니다.
공격자는 딥웹 계정을 침해할 때 다른 온라인 환경에서 사용하는 방법과 같은 수단을 사용합니다:
- 피싱·사기: 가짜 로그인 페이지나 메시지로 은행이나 이메일 공급자를 흉내 내어 비밀번호를 탈취합니다.
- 악성코드: 악성 다운로드나 첨부파일이 키입력 기록 소프트웨어 등을 설치할 수 있습니다.
- 자격 증명 탈취: 한 서비스에서 도난당한 비밀번호를 다른 계정에 재사용해 침입을 시도합니다.
- 데이터 유출: 사용하던 서비스가 해킹되어 당신의 정보가 유출될 수 있습니다.
이메일, 금융 기록, 의료 정보 등은 종종 비공개 딥웹 서비스에 저장됩니다. 그에 있다고 해서 자동으로 유출되었거나 손상되었다는 의미는 아닙니다. 다만 보안 침해·무단 접근·우발적 노출은 이런 정보를 위험에 빠뜨릴 수 있습니다.
딥웹 서비스를 안전하게 사용하려면 어떻게 해야 하나?
많은 공격은 로그인 습관이나 다운로드에서 시작되므로, 다음과 같은 습관이 계정을 안전하게 유지하는 데 도움이 됩니다:
- 강력하고 고유한 비밀번호 사용: 각 계정마다 강력하고 고유한 비밀번호를 사용하세요. 한 서비스에서 유출이 발생해도 다른 계정이 쉽게 풀리지 않습니다. 비밀번호 관리자가 이를 생성하고 기억해 줄 수 있습니다.
- 다중 인증 활성화: 비밀번호 외에 휴대폰으로 전송되는 코드 등 추가 확인을 요구하는 다중 인증을 설정하세요. 비밀번호만으로는 침입이 어려워집니다. 먼저 이메일 계정에 적용하는 것을 권장합니다. 많은 서비스가 이메일을 통해 비밀번호 재설정을 진행하기 때문입니다.
- 로그인 전 주소 확인: 피싱 페이지는 실제 로그인 화면을 그대로 복제하는 경우가 많습니다. 주소를 직접 입력하거나 북마크를 사용하고, 이메일이나 메시지의 링크를 따라가지 마세요.
- 브라우저·운영체제·보안 소프트웨어 최신화: 업데이트는 종종 공격자가 악용하는 취약점을 수정합니다.
- 신뢰할 수 있는 출처에서만 파일 다운로드 및 첨부파일 열기: 각 사이트에 꼭 필요한 개인정보만 제공하세요.
Kaspersky Premium은 안티바이러스와 피싱 방지, 비밀번호 관리자, 그리고 비밀번호가 유출되면 알려주는 알림을 포함합니다.
관련 기사:
추천 제품:
FAQs
딥웹은 실재하나?
예. 딥웹은 실재하지만 숨겨진 장소나 별도의 인터넷은 아닙니다. 검색 엔진이 색인하지 않는 웹 콘텐츠—계정 페이지, 구독 콘텐츠, 사설 데이터베이스 등이 바로 딥웹입니다.
딥웹의 규모는 어느 정도인가?
딥웹을 정확히 측정할 수는 없습니다. 검색 엔진이 색인할 수 없는 콘텐츠는 세기가 어렵기 때문에 추정치가 크게 차이납니다. 일반적으로 개인 계정이 모두 포함되므로 표면 웹보다 훨씬 클 가능성이 큽니다.
딥웹은 익명성이 보장되나?
보통은 그렇지 않습니다. 대부분의 딥웹 서비스는 로그인을 요구하므로 서비스 측에서 어떤 계정이 사용 중인지 압니다. HTTPS 암호화는 전송 중인 데이터를 보호해 주지만 그 서비스로부터 당신의 신원을 숨기지는 않습니다.
누구나 딥웹에 접근할 수 있나?
예. 일부 딥웹 콘텐츠는 직접 링크로 접근할 수 있고, 개인 계정·구독 서비스·제한된 데이터베이스는 로그인 자격이나 권한이 필요합니다. 대부분의 딥웹 콘텐츠는 표준 브라우저로 접근 가능합니다.